Zasebnost na delovnem mestu je treba uzakoniti
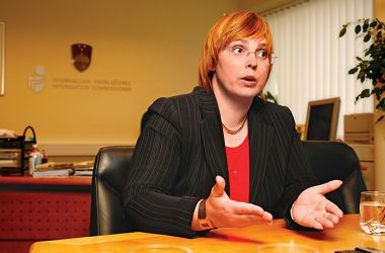
Pirc Musarjeva je za ureditev zasebnost na delovnem mestu v zakonu
© Borut Peterlin
Zasebnost na delovnem mestu ni zakonsko urejena, je pa zakon nujno potreben, je na okrogli mizi ob dnevu varstva osebnih podatkov ocenila informacijska pooblaščenka Nataša Pirc Musar. V uradu so zabeležili veliko prijav zaradi neupravičenega vpogleda v elektronsko pošto. Sodelujoči so se strinjali o nujnosti pravilnika o varstvu osebnih podatkov.
Od leta 2005 do vključno leta 2008 so v uradu informacijskega pooblaščenca prejeli 1355 prijav glede domnevnih kršitev zakona o varstvu osebnih podatkov in opravili več kot 700 inšpekcijskih postopkov. Od teh največ, kar 75 odstotkov s področja delovnih razmerij, zato je tema okrogle mize ob evropskem dnevu varstva osebnih podatkov prav zasebnost na delovnem mestu, je uvodoma pojasnila Pirc Musarjeva.
V uradu informacijskega pooblaščenca so po njenih besedah dobil ogromno prijav s področja neupravičenega vpogleda v elektronsko pošto. Ocenila je, da se delavci zadnje čase vedno bolj zavedajo pravice do zasebnosti. Ob tem je poudarila, da imata pravice tako posameznik kot delodajalec. Prepričana je, da je treba področje tudi zakonsko urediti. V zakonu pa bi morala biti urejena vprašanja, ki se pojavljajo v praksi, kot je na primer sledenje zaposlenim med bolniško odsotnostjo, in to, kdaj je dovoljen vpogled v elektronsko pošto zaposlenega.
Predsednik Zveze svobodnih sindikatov Slovenije Dušan Semolič je pojasnil, da je pravica do zasebnosti iskalcem prve zaposlitve najpogosteje kratena že ob samem razgovoru za službo. S tem se je strinjal tudi glavni republiški inšpektor za delo Borut Brezovar. Ocenil je, da je veliko težav z dokazovanjem kršitev. Na inšpektorat se je po njegovih besedah obrnilo več delavk z vprašanjem glede kratenja pravice do zasebnosti ob vprašanjih delodajalcev o načrtovani nosečnosti ali celo zahtevo, da zaposlena podpiše bianco odpoved delovnega razmerja, ki jo bo delodajalec uporabil v primeru, če bo zanosila, konkretnih prijav pa je bilo ne več kot pet.
Po besedah generalnega direktorja Gospodarske zbornice Slovenije Sama Hribarja Miliča se delodajalci pogosteje srečujejo s težavo, da ne želijo zaposliti mladih mamic zaradi pogostih bolniških odsotnosti. Delodajalci pa se na zbornico pogosteje obračajo z drugimi vprašanji glede varstva osebnih podatkov, pri čemer denimo zanimajo vprašanja v zvezi s curljanjem informacij iz podjetja in podobnim.
Kot je dejala predavateljica kazenskega prava na mariborski pravni fakulteti Liljana Selinšek, je že zgolj vprašanje delodajalca o nameravani zanositvi prekršek, pogojevanje zaposlitve s tem pa je po novem kazenskem zakoniku kaznivo dejanje. Sodišča sicer po njenem mnenju nimajo veliko prakse na področju kršenja varstva osebnih podatkov, saj so v letu 2006 izrekla eno, v letu 2007 pa tri obsodbe za zlorabo osebnih podatkov zoper fizične osebe. Podatka o obsodbi pravne osebe še ni zasledila.
Urad informacijskega pooblaščenca je izdal brošuro s petimi zlatimi pravili zasebnosti na delovnem mestu. Prvo pravilo določa, da lahko delodajalec od zaposlenega zbira in nadalje obdeluje le toliko osebnih podatkov, kolikor je to nujno zaradi izvrševanja pravic in dolžnosti iz delovnega razmerja in kar določa zakonodaja. Delavec ima tudi na delovnem mestu pravico do zasebnosti, sorazmerno z zakonitim ciljem, ki mu delodajalec sledi.
Vsakršno obdelavo osebnih podatkov v okviru delovnega razmerja je treba izvrševati kar se da restriktivno, vendar je ni dopustno izsiliti, določa tretje pravilo. Za osebne podatke, ki niso zajeti v prvem pravilu, je treba pridobiti osebno privolitev zaposlenega, vendar ne tako, da se jo izsili. Poseg v zasebnost delavca na delovnem mestu je mogoče izvesti le, ko pride do kolizije z drugo ustavno pravico in ta v konkretnem primeru prevlada, pa je peto zlato pravilo.
Semolič se je zavzel, da bi delodajalci in tudi sindikati seznanili zaposlene s temi pravili. Prepričan je namreč, da gre trend v smeri vedno večjega nadzora nad ljudmi. Kot je ob koncu dejala Pirc Musarjeva, "se moramo najbolj bati modernih informacijskih tehnologij. Urad informacijskega pooblaščenca mora po njenem mnenju povedati, kaj je prav in kaj ne.
Urad je v zadnjem letu po besedah pooblaščenke izdal 1500 pravnih mnenj o varstvu osebnih podatkov. Velika večina jih je bila s področja delovnih razmerij. Delodajalcem pa je svetovala, naj se ne bojijo nadzornikov, saj bodo najprej opozorili na morebitne kršitve in jih pozvali, naj jih odpravijo. Kot je dodala, ni pristaš izrekanja visokih kazni, pač pa skušajo v uradu delovati preventivno. Pirc Musarjeva je prepričana, da se v javnem in zasebnem sektorju zavedajo pomena varstva osebnih podatkov.
Informacijska pooblaščenka je ob tej priložnosti podelila nagradi za dobro prakso na področju varovanja osebnih podatkov v zasebnem in javnem sektorju. Prejemnik nagrade iz zasebnega sektorja je podjetje Cetis, v javnem sektorju pa je prejemnik nagrade ministrstvo za obrambo.
Pooblaščenka je prvič podelila tudi priznanja podjetjem, ki so lani pridobila certifikat po standardu za varovanje informacij ISO/IEC 27001 in s tem izkazala visoko raven zavarovanja osebnih podatkov. Priznanja so dobila podjetja Palsit iz Šempetra pri Gorici, Astec iz Ljubljane, Simt iz Grosupljega, Krka iz Novega mesta, Actual IT iz Kopra, Cetis iz Celja, Elektro Ljubljana, Unistar LC iz Ljubljane in Razvojni center IRC Celje. (STA, mh)